Kennis uit de praktijk
Over cloud, DevSecOps en high performing teams: wat we leren in ons dagelijkse werk, met de code erbij.
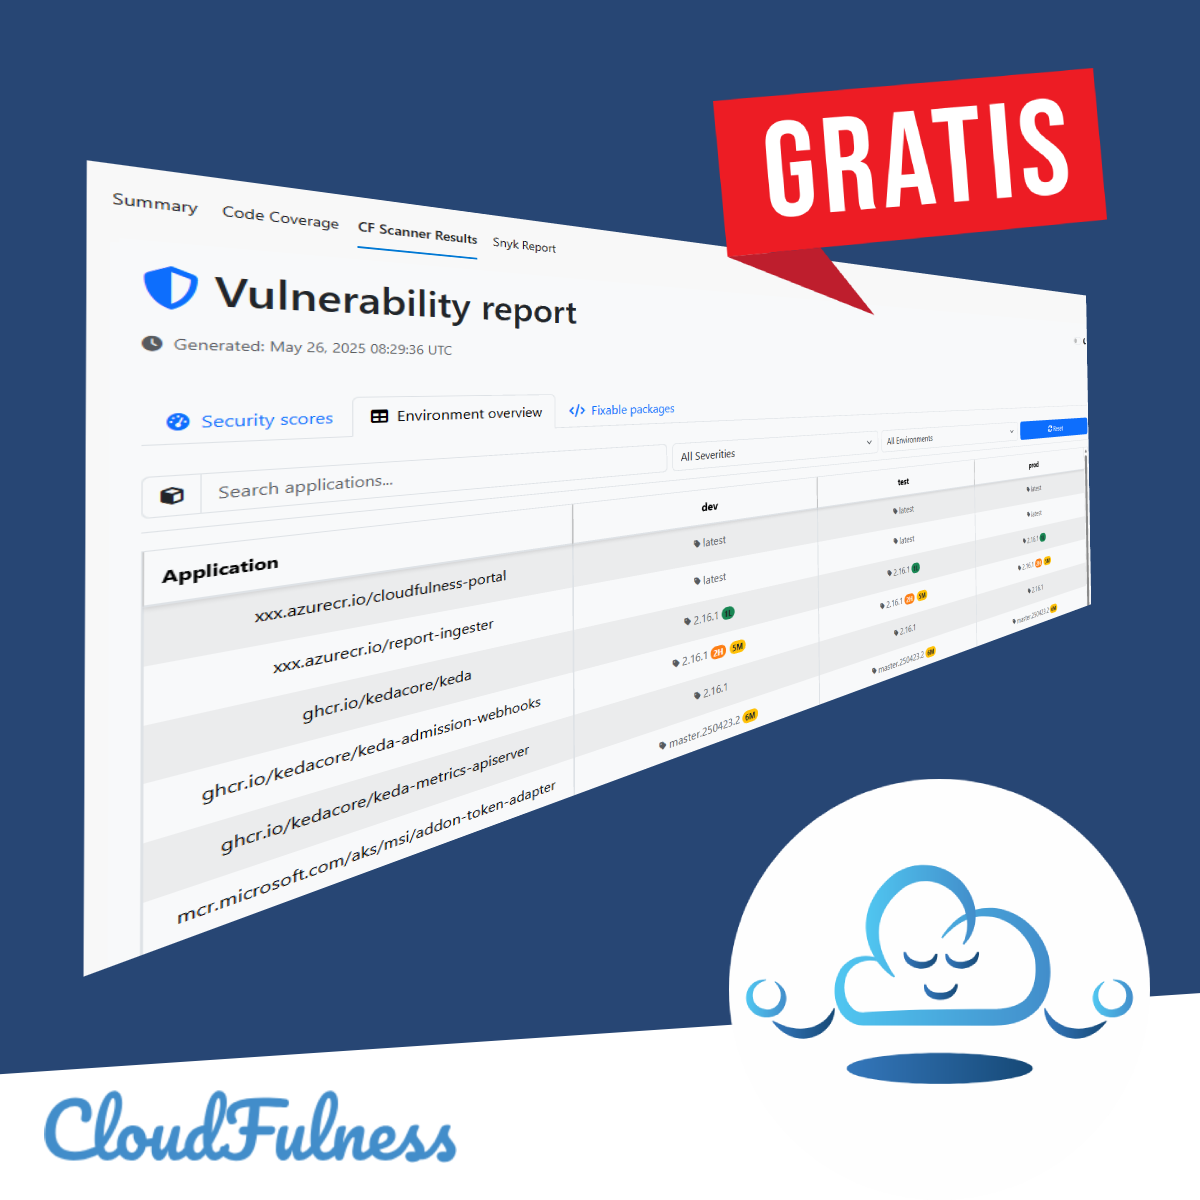
Kubernetes cluster scanner extension op CVE's via Azure DevOps
Binnenkort lanceren wij een nieuwe gratis Azure DevOps extension waarmee je kwetsbaarheden in je Kubernetes-omgevingen kunt detecteren.De tool toont een duidelijk overzicht van je gescande applicatielandschap, aantallen kwetsbaarheden per environment en een gedetailleerde rapportage over de te nemen stappen om ze op te lossen.
Lees de blog
Meer dan Azure: Ontdek de Extra’s van CloudFulness
Bij CloudFulness begrijpen we dat een succesvolle cloudstrategie verder gaat dan alleen het inzetten van standaard Azure-resources. Daarom bieden wij standaard aanvullende diensten aan, inclusief onderhoud en volledige integratie, zodat jij je volledig kunt richten op je kernactiviteiten.
Lees de blog
Azure Container Registry als universele opslag met ORAS
Met ORAS kun je vrijwel elk type bestand uploaden naar een OCI-compatibele registry, zoals Azure Container Registry (ACR). Dit maakt het mogelijk om je container registry te gebruiken als centrale opslag voor meer dan alleen containers.
Lees de blog
DRY Helm Charts
Helm wordt vaak omschreven als de “package manager” voor Kubernetes. Een library chart in Helm is een speciaal type chart bedoeld voor het delen van templates en helper-functies, zonder zelf Kubernetes-resources te deployen. Je kunt het zien als een toolbox die door andere charts gebruikt wordt om configuraties te hergebruiken.
Lees de blog
Grip op Identity en Access Management
In dit artikel neem ik je mee in onze aanpak voor het uitdelen van rechten binnen de organisatie. Het centrale punt daarbij is onze autorisatie-matrix (een Excel-file)waarin we o.a. hebben vastgelegd welke rollen toegang krijgen tot welke“technische groepen”. Vanuit deze matrix wordt alles verder geautomatiseerd met Terraform. Op deze manier houden we het beheer overzichtelijk, laagdrempelig en strak onder controle.
Lees de blog
Applicatie-specifieke Infrastructuur met Bicep en PowerShell
Het concept van applicatie-specifieke infrastructuur biedt een krachtige manier om de efficiëntie en snelheid van development teams te verhogen. Door het gebruik van Bicep-modules en Powershell-scripts kunnen teams op een consistente en veilige manier hun eigen infrastructuur deployen, terwijl het platformteam controle houdt over de centrale infrastructuur.
Lees de blog
Terraform variabelen in tfvars files: Een workaround met databags
Hoewel Terraform standaard ondersteuning biedt voor het gebruik van variabelen binnen variabelen in tfvars bestanden, kun je met behulp van een databag variabele dit probleem effectief omzeilen. Deze aanpak stelt je in staat om dynamische en omgevingsspecifieke waarden te beheren zonder afbreuk te doen aan de herbruikbaarheid van je code.
Lees de blog
Het belang van regelmatige patches en deployments: Voorkom beveiligingsrisico’s
Regelmatig patchen en frequent deployen—ook van Docker-containers en zelfs zonder functionele wijzigingen—is essentieel om je software en systemen te beschermen tegen bekende kwetsbaarheden.
Lees de blogVraag over een van deze onderwerpen? We denken graag met je mee.
Stel je vraag
Over jullie platform, je team of een project: we denken graag met je mee.